

댓글 0
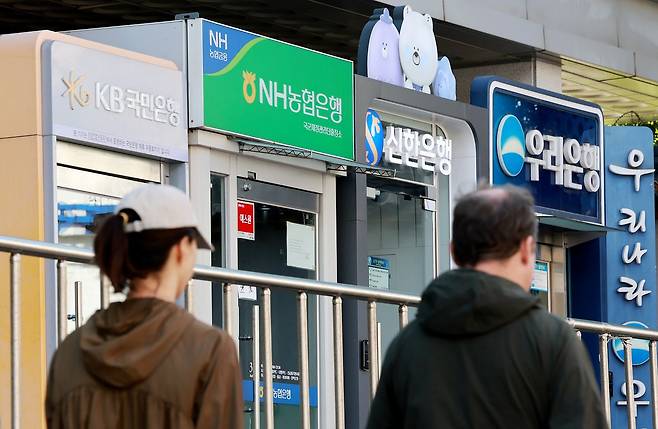
● 2026년 10월 초, 대한민국 금융권은 불과 48시간 만에 전대미문의 연쇄 해킹 충격에 빠졌다.
10월 1일 신한은행의 대출모집인 전용 서비스에서 외부 침입이 포착되어 고객 약 2만 5,000명의 대출 정보와 연락처가 유출된 것을 시작으로, 이튿날인 2일 KB국민은행, 하나은행, 부산은행, 예가람저축은행까지 개인정보 유출 피해가 이어졌다. 이외에 우리은행과 NH농협은행 역시 유출은 면했으나 해킹 침해 시도가 포착되었다. 현재까지 확인된 피해 규모만 6만 5,200여 건 이상. 주요 은행들을 노린 동시다발적 공격에 경찰청과 정부는 긴급 현장 점검과 수사에 착수했다.
금융권 전체를 순식간에 흔들어 놓은 이번 사태의 배후로 보안 전문가들과 당국은 ‘AI 자율 해킹 도구’를 지목했다. 공격자가 일일이 코드를 작성하던 시대를 지나, AI가 시스템의 취약점을 스스로 탐색하고 실시간으로 침투 전략을 바꾸는 시대가 도래한 것이다. 공격자들은 다른 곳에서 유출된 계정 정보를 AI가 무작위로 연속 대입하는 '크리덴셜 스터핑(Credential Stuffing)' 기법을 활용했으며, 분석 과정에서는 중국어 기반의 AI 자율 침투 도구 흔적도 포착되었다.
● 본래의 목적을 잃어버린 오픈소스 AI
사태가 이토록 심각해진 근본 원인은 AI 활용에 대한 법적·제도적 장치의 부재에 있다. 현행 법률은 외부 침입이나 정보 유출이라는 '결과'에 대해서만 처벌할 뿐, AI 공격 도구나 오픈소스 AI를 악용하는 행위 자체를 선제적으로 제재할 구체적 규정이 부족한 것이다.
더 큰 문제는 AI 윤리의 부재다. 이번 공격에 쓰인 도구는 원래 시스템의 약점을 찾아 보완하기 위해 개발된 '정상적인 보안 점검용 오픈소스 프로그램'이었다. 선한 목적으로 개발된 기술이 해커들의 손에서 무서운 무기로 변질된 것이다. 사건 발생 후 며칠이 지났지만, 범인의 윤곽조차 잡히지 않는 이유 역시 지능화된 AI 기술 때문으로 보고 있다.
본격적인 수사 시작의 걸림돌인 ▲IP 세탁 및 다중 우회 수법, ▲오픈소스 도구가 지닌 국적의 무색성, ▲공격 주체의 모듈화(분업화), 그리고 ▲공격 후 흔적을 스스로 파기하는 AI의 지능적 은폐 기능까지 결합되어 수사를 난항에 빠뜨리고 있다. 전문가들이 예상하는 수사 기간만 최소 6개월에서 1년 이상이며, 미제로 남을 가능성까지 제기되고 있는 상황이다.
● 사회라는 안전한 울타리 속, 기술의 칼날을 제어해야 할 때
우리는 이번 사태를 어떤 시선으로 바라봐야 할까. 1950년대 태동기를 거쳐 현재의 생성형 AI와 거대언어모델(LLM)에 이르기까지 인공지능은 비약적으로 성장했다. 그러나 기술이 폭발적으로 발전하는 동안 인간의 윤리와 제재 시스템은 그 속도를 따라가지 못했다. 기술을 악용하는 이들이 존재하는 상황에서 이를 통제할 마땅한 울타리가 없다는 사실이, 이번 사태에서 우리가 속수무책으로 당할 수밖에 없었던 진짜 이유다.
인공지능의 발달은 우리의 일상을 편리하게 만들어 주는 이익을 가져다준다. 하지만 이러한 기술적 편의도 결국 '사회'라는 안전한 울타리 속에서만 의미를 가질 수 있다. 올바르지 않은 기술이 인간 위에 서지 않도록 제도를 정비하고, 기술의 칼날을 제어할 수 있는 자각과 역량을 갖춘 사회적 시민이 되는 것. 그것이 이번 금융권 해킹 사태가 우리에게 남긴 가장 무거운 과제다.
[매일경제 서포터즈 18기=전남대 서다빈]
댓글 작성 시 입력한 비밀번호를 입력해 주세요.